


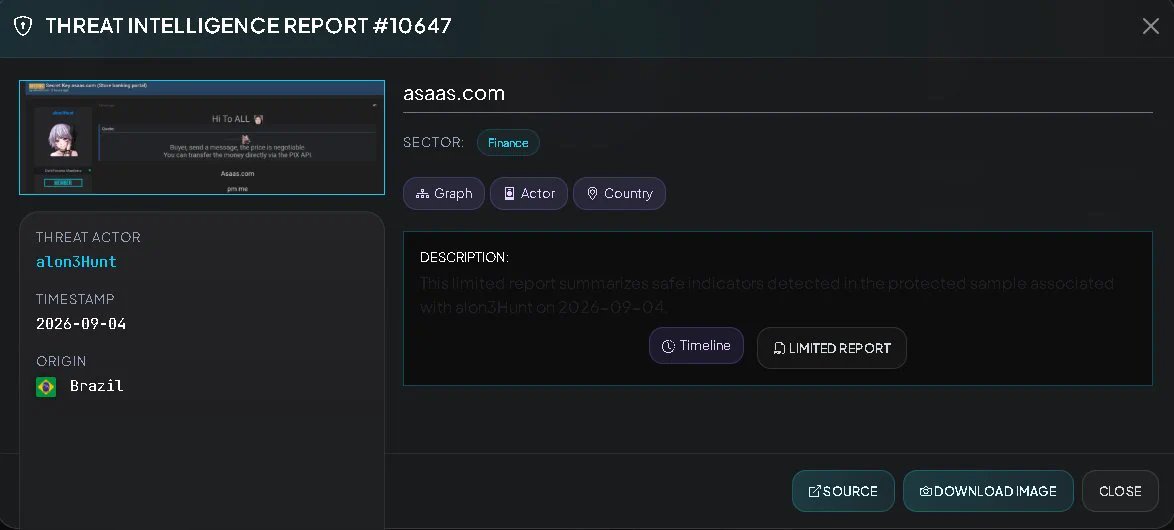
威胁情报团队CTI Alert近日在暗网论坛DarkForums上发现一则帖子,发帖人alon3Hunt声称已获取与Asaas(巴西最常用的支付和财务管理平台之一)相关的秘密API密钥。该帖子被标记为未确认,但暗示泄露的密钥可能允许访问金融操作,并通过PIX系统进行欺诈性转账。
Asaas是一家巴西金融科技公司,为中小型企业提供收款、支付和现金流管理解决方案。它与巴西中央银行创建的即时支付系统PIX的集成,使其成为网络犯罪分子寻求快速且难以追踪地转移资金的有吸引力的目标。
API密钥泄露意味着什么?
API密钥(应用程序编程接口密钥)是一种身份验证代码,允许软件安全地与其他软件通信。在Asaas的背景下,泄露的API密钥可能允许攻击者执行以下操作:
- 查询关联账户的余额和交易记录。
- 发起未经授权的PIX转账。
- 修改收款人或支付设置。
- 访问金融科技公司客户的敏感信息。
尽管DarkForums上的帖子尚未经过独立验证,但仅仅传播一个可能有效的密钥本身就构成了实际风险,特别是如果该密钥是通过网络钓鱼、恶意软件或公司系统漏洞获得的。
巴西金融科技面临的威胁背景
巴西是世界上数字支付采用率最高的国家之一,PIX系统自2020年11月推出以来,每年处理数十亿笔交易。这种普及也吸引了网络犯罪分子,他们不断寻找金融平台的漏洞以实施欺诈。
Asaas的案例并非孤立事件。近年来,其他巴西金融科技公司也报告了类似事件,这促使巴西中央银行加强安全要求,并促使企业投资于多因素身份验证和实时交易监控。
给用户和企业的建议
在等待Asaas或巴西当局的官方确认期间,网络安全专家建议使用该平台的用户和企业:
- 立即检查账户活动记录,寻找任何未识别的交易。
- 更改密码并启用双因素身份验证(2FA)。
- 如果使用API集成,请重新生成密钥并将权限限制在最低必要范围。
- 密切关注Asaas关于此事件的官方公告。
凭证泄露是该地区金融欺诈的主要原因之一,而暴露具有PIX操作权限的API密钥如果未能及时缓解,可能会造成严重后果。
目前已知信息
根据CTI Alert的报告,DarkForums上的帖子由用户alon3Hunt发布,他未提供密钥有效性的确凿证据。事件状态为未确认,目前没有公开证据表明已发生欺诈性转账。
截至本报道发布时,Asaas尚未就此问题发布官方声明。建议用户关注公司官方渠道以获取最新信息,并避免传播未经证实的谣言。
此案例凸显了金融科技生态系统中网络安全的重要性,以及企业和用户采取主动措施保护数据和资金安全的必要性。