


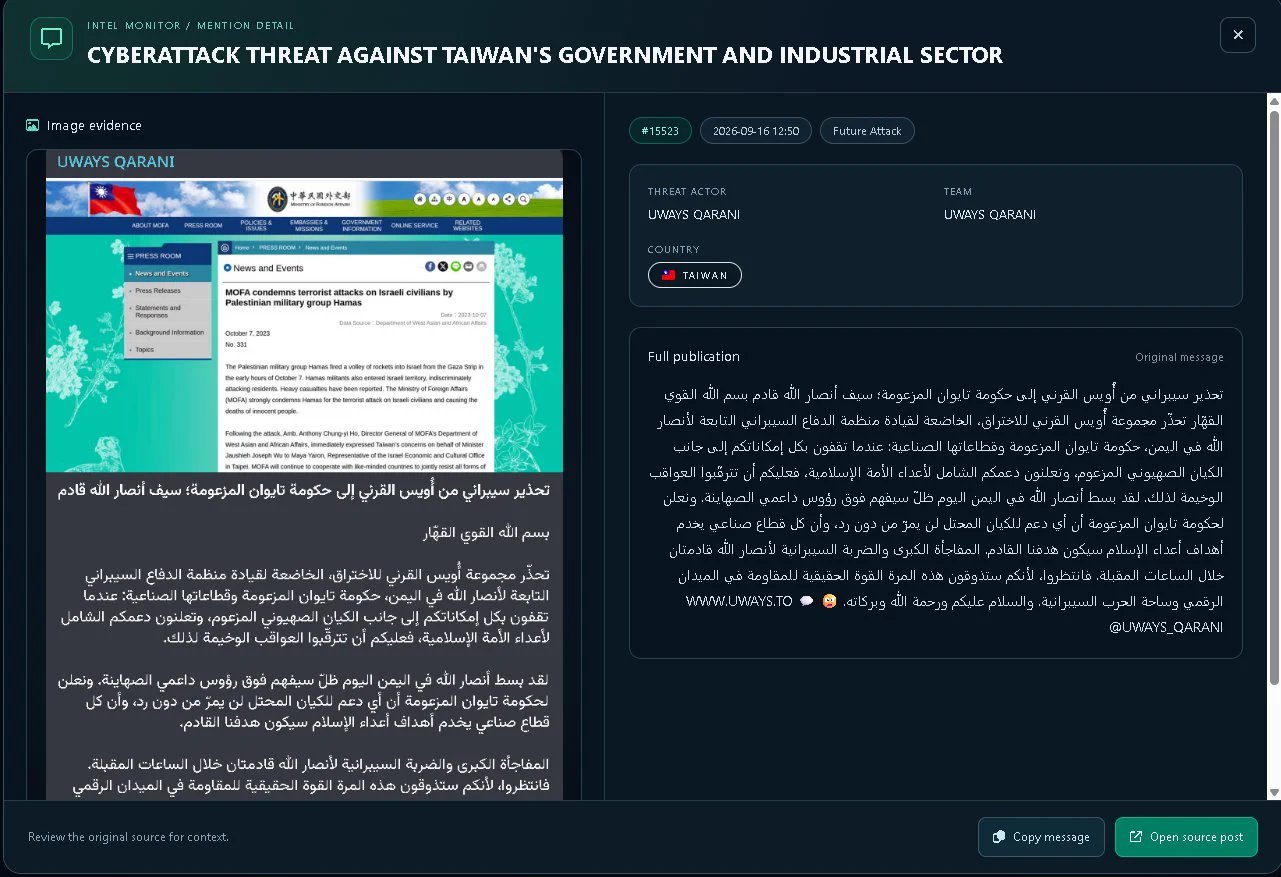
🛡️ Кибербезопасность: Превентивный мониторинг
Оповещение основано на данных разведки о возможной подготовке хакерских атак на ключевые узлы Тайваня — одного из главных мировых центров производства полупроводников.
Детали ситуации
Согласно данным киберразведки от 16 сентября 2026 года, были обнаружены паттерны враждебной активности, которые могут указывать на подготовку массированного удара. Важно отметить, что статус угрозы на данный момент остается неподтвержденным, однако масштаб потенциальных целей привлек внимание международного сообщества.
Основными мишенями предполагаемых действий могут стать:
Что такое «целевая кибератака»?
В отличие от массовых рассылок вирусов, целевая атака — это тщательно спланированная операция против конкретного объекта. Часто используются техники APT (Advanced Persistent Threat — развитая устойчивая угроза). Это метод, при котором хакеры незаметно проникают в сеть и остаются в ней длительное время, чтобы в нужный момент украсть данные или парализовать работу систем.
Технические данные
| Дата: | 16 сентября 2026 |
| Статус: | Не подтверждено |
| Источник: | Киберразведка |
| Регион: | Тайвань |
Позитивный взгляд
Раннее обнаружение таких сигналов позволяет специалистам по безопасности заблаговременно усилить брандмауэры (firewalls) и обновить протоколы защиты. Таким образом, потенциальная угроза превращается в возможность укрепить цифровую устойчивость во всем мире.
Информация основана на отчетах киберразведки от 16.09.2026.
Источник: Imago